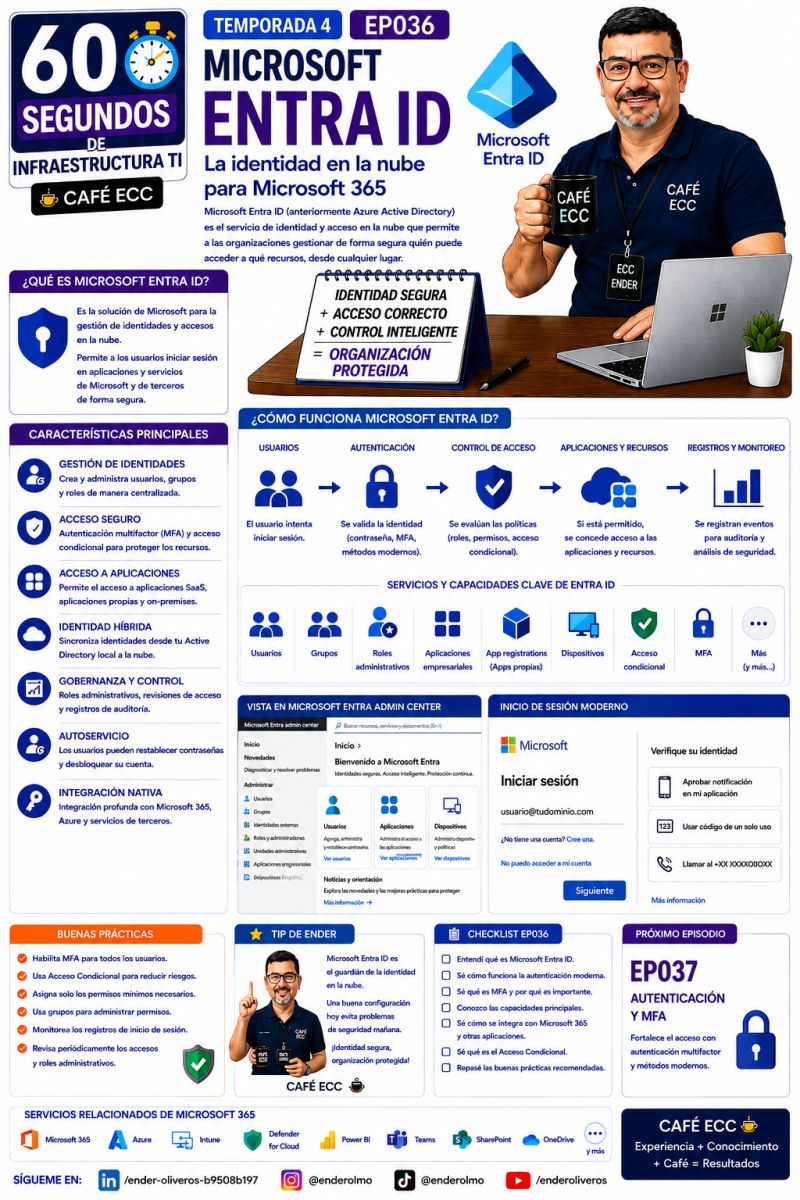
Microsoft Entra ID es el servicio de identidad y acceso en la nube de Microsoft. Su trabajo consiste en comprobar quién intenta entrar, aplicar las reglas que correspondan y registrar el resultado antes de permitir el acceso a aplicaciones y recursos.
1. ¿Qué es Microsoft Entra ID?
Microsoft Entra ID, anteriormente conocido como Azure Active Directory, es la plataforma de Microsoft para gestionar identidades, autenticación y autorización en servicios cloud. En Microsoft 365, actúa como la puerta de entrada para usuarios, grupos, aplicaciones y dispositivos.
La infografía lo presenta como una solución para que los usuarios inicien sesión en aplicaciones y servicios de Microsoft y de terceros. No es solo un directorio de nombres: también aporta roles administrativos, MFA, acceso condicional, registros de auditoría e integración con aplicaciones empresariales.
2. Identidad, autenticación y autorización
| Concepto | Pregunta que responde | Ejemplo en Entra ID |
|---|---|---|
| Identidad | ¿Quién es la persona, servicio o dispositivo? | Usuario, grupo, aplicación registrada o dispositivo. |
| Autenticación | ¿Cómo demuestra esa identidad que es legítima? | Contraseña, MFA, aplicación autenticadora o método moderno. |
| Autorización | ¿Qué puede hacer después de autenticarse? | Acceso a una aplicación según roles y permisos. |
| Auditoría | ¿Qué ocurrió y cuándo? | Inicio de sesión, cambio de rol o modificación de una política. |
Separar estos conceptos evita un error habitual: autenticar correctamente a una persona no significa que deba recibir acceso ilimitado. La autenticación prueba la identidad; la autorización limita el alcance.
3. Cómo funciona el acceso
- Solicitud: el usuario intenta abrir Microsoft 365, una aplicación SaaS o un recurso corporativo.
- Identificación: Entra ID localiza la cuenta, sus grupos y el estado del dispositivo si está registrado.
- Autenticación: valida la contraseña y, cuando la política lo exige, un segundo factor o método moderno.
- Evaluación: revisa roles, acceso condicional, riesgo, ubicación, aplicación y cumplimiento aplicable.
- Decisión: permite el acceso, solicita MFA, restringe la sesión o bloquea la solicitud.
- Auditoría: registra el evento para operación, investigación y cumplimiento.
4. Componentes principales
La infografía identifica seis capacidades que conviene entender como piezas relacionadas:
- Gestión de identidades: usuarios, grupos y roles administrativos.
- Acceso seguro: MFA y políticas que elevan la confianza del inicio de sesión.
- Aplicaciones: acceso a aplicaciones SaaS, Microsoft 365 y servicios propios o de terceros.
- Identidad híbrida: sincronización con Active Directory local cuando la organización mantiene ambos entornos.
- Gobernanza y control: revisiones, administración delegada y registros de auditoría.
- Autoservicio e integración: recuperación de cuenta, integraciones nativas y aplicaciones registradas.
5. Roles, grupos y aplicaciones
Los usuarios representan identidades individuales. Los grupos permiten organizar personas y asignar acceso de forma colectiva. Los roles administrativos delegan tareas específicas sin entregar necesariamente el control total del tenant.
Las aplicaciones registradas representan servicios que necesitan autenticarse ante Entra ID. Una integración bien diseñada define qué permisos solicita, quién la administra y cómo se revocan sus credenciales. La regla práctica es conceder solo lo necesario para la función concreta.
| Elemento | Uso | Riesgo si se administra mal |
|---|---|---|
| Usuario | Acceso individual y trazable. | Cuentas huérfanas o privilegios acumulados. |
| Grupo | Asignación ordenada de acceso. | Permisos heredados por pertenecer a un grupo incorrecto. |
| Rol | Delegación de tareas administrativas. | Exceso de privilegio y cambios difíciles de atribuir. |
| Aplicación registrada | Integración con servicios y APIs. | Secretos expuestos o permisos excesivos. |
6. Identidad híbrida: cuándo aparece
Una organización puede mantener usuarios en Active Directory local y sincronizarlos con Entra ID. En ese escenario, la identidad tiene dos lados: el directorio local conserva parte de la operación tradicional y Entra ID controla el acceso a servicios cloud.
La sincronización no elimina la necesidad de gobierno. Hay que decidir qué atributos se sincronizan, quién es la fuente de autoridad, cómo se desactivan las cuentas y qué ocurre si el enlace entre ambos entornos se interrumpe.
7. Ejemplo empresarial: acceso seguro a Microsoft 365
Una empresa de servicios tiene personal administrativo, técnicos en campo y proveedores externos. Todos usan Microsoft 365, pero no necesitan el mismo nivel de acceso.
- Se crean grupos separados para administración, soporte y proveedores.
- Los administradores reciben roles delegados y usan MFA obligatorio.
- Los proveedores solo acceden a una aplicación concreta y desde dispositivos autorizados.
- El acceso condicional solicita MFA adicional cuando cambia el contexto de riesgo.
- Los registros de inicio de sesión se revisan para detectar ubicaciones o comportamientos anómalos.
- Cuando termina un contrato, se deshabilita la identidad y se revisan sus sesiones y pertenencias.
El resultado no depende de una sola contraseña. La organización combina identidad, autenticación, autorización y monitoreo para reducir accesos no autorizados sin bloquear el trabajo legítimo.
8. Ejercicio práctico
Diseña una política de acceso para un proyecto con tres perfiles: equipo interno, administradores y consultores externos. Define:
- Qué grupos crearías.
- Qué usuarios necesitarían MFA obligatorio.
- Qué aplicación o recurso podría usar cada perfil.
- Qué condición provocaría una verificación adicional.
- Qué registros revisarías cada semana.
Respuesta orientativa: separa los perfiles en grupos, asigna roles administrativos solo a quienes operan la plataforma, exige MFA a todos los administradores y consultores, limita a los externos a la aplicación necesaria y revisa inicios de sesión, cambios de roles y eventos de riesgo.
9. Buenas prácticas y errores frecuentes
Buenas prácticas
- Habilitar MFA para todos los usuarios, especialmente administradores.
- Usar acceso condicional para reducir riesgos según contexto.
- Asignar solo los permisos mínimos necesarios.
- Delegar tareas mediante roles específicos.
- Usar grupos para ordenar asignaciones y revisiones.
- Revisar periódicamente accesos, roles y registros.
- Documentar integraciones y credenciales de aplicaciones.
Errores frecuentes
- Usar una cuenta global para tareas diarias.
- Dejar MFA desactivado por comodidad.
- Asignar permisos directamente a muchas personas.
- Confundir autenticación con autorización.
- Crear aplicaciones con permisos más amplios de lo necesario.
- No retirar cuentas de personas que cambian de función.
- Ignorar los registros hasta después de un incidente.
Preguntas frecuentes
¿Microsoft Entra ID reemplaza a Active Directory?
No siempre. Entra ID gestiona identidades y acceso cloud; Active Directory Domain Services sigue siendo relevante para dominios Windows locales. Una organización puede usar ambos mediante un modelo híbrido.
¿MFA elimina todos los riesgos?
No. Reduce el riesgo de credenciales robadas, pero debe combinarse con acceso condicional, mínimo privilegio, dispositivos protegidos, capacitación y revisión de registros.
¿Qué diferencia hay entre un usuario y un grupo?
El usuario representa una identidad individual. El grupo reúne identidades para asignar acceso y administrar cambios de forma más consistente.
¿Cuándo conviene usar un rol administrativo?
Cuando una persona necesita ejecutar una tarea de administración concreta. Es preferible asignar el rol más limitado que permita completar el trabajo.
¿Qué debe revisarse en los registros?
Inicios de sesión inusuales, cambios de roles, modificaciones de políticas, altas de aplicaciones y eventos de riesgo que puedan indicar abuso o una configuración incorrecta.
¿Se puede integrar una aplicación de terceros?
Sí, mediante un registro de aplicación y permisos explícitos. Antes de aprobarla conviene validar el proveedor, el alcance solicitado, el responsable y el proceso de revocación.
Conclusión
Microsoft Entra ID convierte la identidad en un control operativo de la seguridad. Su valor aparece cuando cada acceso se autentica, se evalúa según el contexto, se limita por permisos y queda registrado. La plataforma aporta las capacidades; la organización debe definir responsables, políticas, revisiones y respuestas.
Continúa con la ruta de identidad
El siguiente episodio profundiza en autenticación y MFA para fortalecer el acceso a Microsoft 365.
Ver episodios relacionados →