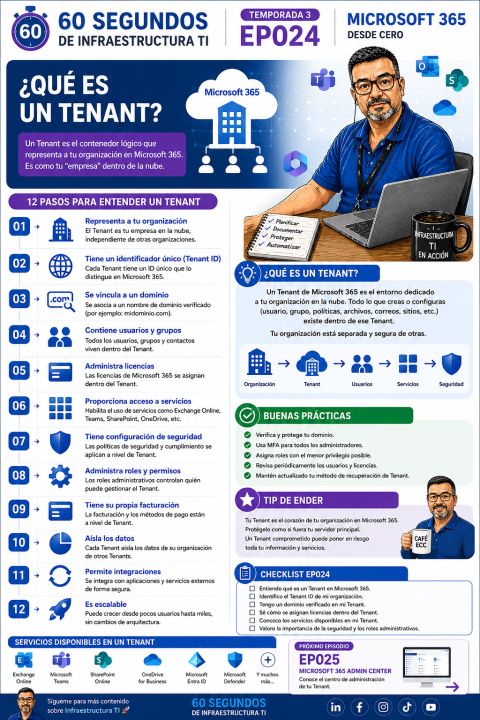
En Microsoft 365, un tenant es el límite lógico que representa a una organización dentro de la nube. Allí se concentran su identidad, dominio, usuarios, grupos, licencias, servicios y políticas de seguridad. Entenderlo es fundamental porque las decisiones que se toman dentro de ese contenedor afectan a toda la experiencia de trabajo de la empresa.
1. Qué significa tenant
La palabra tenant puede traducirse como “inquilino”. En Microsoft 365 describe una instancia aislada de servicios cloud asignada a una organización. La empresa no administra el centro de datos físico, pero sí administra el límite lógico que contiene sus identidades y configuraciones.
Por eso, cuando una empresa crea su entorno de Microsoft 365, no empieza creando una cuenta aislada: crea una organización cloud. Ese entorno recibe un identificador único —el Tenant ID— y un dominio inicial que permite reconocerlo. Después se pueden agregar dominios corporativos, usuarios, grupos y servicios.
| Elemento | Qué representa | Por qué importa |
|---|---|---|
| Tenant ID | Identificador único del entorno | Permite distinguir la organización frente a otros tenants. |
| Dominio | Nombre usado por la organización en la nube | Ayuda a identificar cuentas y servicios corporativos. |
| Usuarios y grupos | Personas, equipos y colectivos administrados | Definen quién puede autenticarse y colaborar. |
| Licencias | Derechos de uso de servicios | Determinan qué capacidades recibe cada usuario. |
| Políticas | Reglas de seguridad y administración | Establecen cómo se protege el acceso y la información. |
2. El tenant como frontera de la organización
El tenant funciona como una frontera administrativa. Dentro de ella se gestionan servicios como Exchange Online, Teams, SharePoint, OneDrive y las aplicaciones de Microsoft 365. La frontera no elimina la necesidad de diseñar permisos: permite ordenar el entorno para que cada usuario y servicio tenga el acceso que corresponde.
Esta separación es especialmente importante cuando varias empresas trabajan en el mismo proveedor cloud. Cada organización mantiene su propio directorio, sus administradores, sus licencias y sus políticas. La colaboración entre organizaciones puede configurarse, pero no convierte automáticamente dos tenants en uno solo.
3. Cómo se construye la identidad del tenant
La infografía resume el recorrido en doce ideas. El orden importa: primero se representa a la organización, luego se define su identidad y finalmente se habilitan usuarios, servicios y controles.
- Representar a la organización: el tenant es la empresa lógica dentro de Microsoft 365.
- Obtener un identificador único: el Tenant ID distingue ese entorno.
- Vincular un dominio: se asocia un nombre verificado, por ejemplo el dominio corporativo.
- Crear usuarios y grupos: las personas y equipos pasan a formar parte del directorio.
- Administrar licencias: se asignan capacidades de Microsoft 365 según cada necesidad.
- Habilitar servicios: Exchange Online, Teams, SharePoint, OneDrive y otros servicios se administran dentro del tenant.
- Aplicar políticas de seguridad: se definen controles de acceso, autenticación y protección.
- Asignar roles y permisos: los administradores reciben solo las funciones necesarias.
- Gestionar facturación: el tenant concentra la relación administrativa de las suscripciones.
- Aislar los datos: los recursos de la organización se mantienen dentro de su límite lógico.
- Integrar servicios externos: el tenant puede conectarse con aplicaciones y organizaciones autorizadas.
- Escalar: puede crecer desde pocos usuarios hasta organizaciones grandes, con una planificación adecuada.
4. Del inicio de sesión al servicio
Cuando una persona intenta acceder, Microsoft 365 no empieza por abrir Word o Teams. Primero necesita saber quién es la persona, a qué tenant pertenece, qué licencia tiene y qué reglas se aplican a su solicitud.
- La persona introduce su cuenta corporativa.
- El directorio identifica el tenant relacionado con ese dominio.
- La autenticación comprueba la identidad; si existe MFA u otra condición, se solicita.
- El servicio evalúa roles, grupos, licencia y políticas aplicables.
- Si la solicitud cumple las condiciones, se concede acceso a la aplicación o recurso.
- La actividad queda sujeta a los controles, registros y revisiones configurados por la organización.
5. Componentes que viven dentro del tenant
El tenant reúne varias capas que deben administrarse juntas:
Identidad y personas
- Usuarios internos y cuentas administrativas.
- Grupos para colaboración o asignación de permisos.
- Dominios y métodos de autenticación.
- Roles administrativos con distintos niveles de alcance.
Servicios y control
- Correo, archivos, reuniones y sitios.
- Licencias y suscripciones.
- Políticas de seguridad y acceso.
- Configuración, informes y ciclo de vida.
Una falla en cualquiera de estas capas puede parecer un problema de aplicación, aunque el origen esté en el tenant. Por ejemplo, un usuario puede ver Teams pero no tener licencia para una función concreta; o puede tener licencia, pero quedar bloqueado por una política de acceso.
6. Ejemplo empresarial: una compañía que incorpora su dominio
Una empresa ficticia llamada Andina Consultores adquiere Microsoft 365 para 45 personas. El objetivo es usar cuentas con el dominio corporativo, centralizar el correo y trabajar con archivos compartidos.
- El administrador verifica el dominio corporativo y lo agrega al tenant.
- Crea usuarios para Administración, Ventas y Soporte.
- Forma grupos por área para distribuir comunicaciones y permisos.
- Asigna licencias de acuerdo con el trabajo de cada persona, sin entregar privilegios globales por defecto.
- Habilita Exchange Online para correo, Teams para reuniones y SharePoint para documentos compartidos.
- Define MFA para las cuentas y separa las cuentas administrativas de las cuentas de uso diario.
- Revisa que el acceso externo y los propietarios de sitios estén documentados.
El resultado no se mide solo porque las cuentas puedan iniciar sesión. Se considera correcto cuando el dominio, las identidades, los servicios, las licencias y las políticas forman un conjunto coherente y revisable.
7. Ejercicio práctico: diseñar un tenant pequeño
Supón que una organización tiene 12 usuarios y tres áreas: Dirección, Operaciones y Comercial. Diseña un esquema inicial respondiendo:
- ¿Qué dominio corporativo debería verificarse?
- ¿Qué grupos crearías para separar comunicaciones y permisos?
- ¿Qué cuenta usarías para administrar y cuál para trabajar diariamente?
- ¿Qué servicio usarías para correo, reuniones y documentos compartidos?
- ¿Qué controles aplicarías antes de entregar las cuentas a los usuarios?
8. Tenant, dominio, usuario y licencia: no son lo mismo
| Concepto | Pregunta que responde | Ejemplo de decisión |
|---|---|---|
| Tenant | ¿Cuál es el entorno de mi organización? | Definir administradores, servicios y políticas comunes. |
| Dominio | ¿Con qué nombre se identifica la organización? | Usar el dominio corporativo para las cuentas. |
| Usuario | ¿Quién solicita el acceso? | Crear una identidad para una persona concreta. |
| Grupo | ¿Qué conjunto de personas comparte una regla? | Asignar comunicación o permisos por área. |
| Licencia | ¿Qué servicios puede utilizar ese usuario? | Asignar el plan que cubre su trabajo real. |
| Rol | ¿Qué tareas administrativas puede realizar? | Delegar una función específica sin entregar control total. |
9. Buenas prácticas y errores frecuentes
Buenas prácticas
- Verificar el dominio antes de una adopción amplia.
- Usar MFA y separar cuentas administrativas.
- Asignar el mínimo privilegio necesario.
- Documentar propietarios de grupos, sitios y servicios.
- Revisar periódicamente usuarios, licencias y administradores.
- Mantener un inventario de integraciones y accesos externos.
Errores frecuentes
- Confundir el tenant con el dominio.
- Usar una sola cuenta global para todas las tareas.
- Crear usuarios sin definir su ciclo de vida.
- Asignar licencias sin revisar el servicio que realmente se necesita.
- Permitir aplicaciones externas sin evaluar su alcance.
- Suponer que un tenant bien creado queda seguro sin revisión continua.
Preguntas frecuentes
¿Un tenant equivale a una empresa legal?
No necesariamente. Normalmente representa a una organización, pero la estructura legal, los dominios, las filiales y la estrategia de colaboración pueden requerir decisiones adicionales. El tenant es un límite lógico y administrativo, no una definición jurídica.
¿Puedo tener varios dominios en un mismo tenant?
Sí, un tenant puede asociar más de un dominio verificado. La decisión debe considerar identidad, correo, nomenclatura y la experiencia de los usuarios.
¿Qué pasa si elimino un usuario?
La eliminación afecta su acceso y puede afectar correo, archivos, grupos y asignaciones. Antes de hacerlo hay que revisar retención, transferencia de propiedad y requisitos de recuperación.
¿Todos los usuarios necesitan la misma licencia?
No. Las necesidades dependen del trabajo y de los servicios que cada persona utilizará. Una asignación diferenciada puede reducir costo y simplificar la administración.
¿Un tenant puede colaborar con otra organización?
Sí, Microsoft 365 permite escenarios de colaboración entre organizaciones, pero deben definirse los controles de identidad, acceso externo, permisos y protección de datos. Colaborar no significa eliminar la separación entre tenants.
¿El tenant sustituye una estrategia de respaldo?
No. El tenant organiza y administra servicios; la recuperación de información requiere políticas de retención, restauración y, cuando corresponda, una solución de backup validada.
Conclusión
El tenant es la base lógica sobre la que una organización construye su experiencia de Microsoft 365. Allí se conectan el dominio, las identidades, los grupos, las licencias, los servicios y la seguridad. Si se diseña con orden, facilita el crecimiento y la administración; si se crea sin gobierno, puede acumular permisos, cuentas y configuraciones difíciles de controlar.
Continúa con la Temporada 3
El próximo episodio muestra cómo utilizar el Microsoft 365 Admin Center para administrar este entorno.
Ver la temporada →