Traducción de direcciones
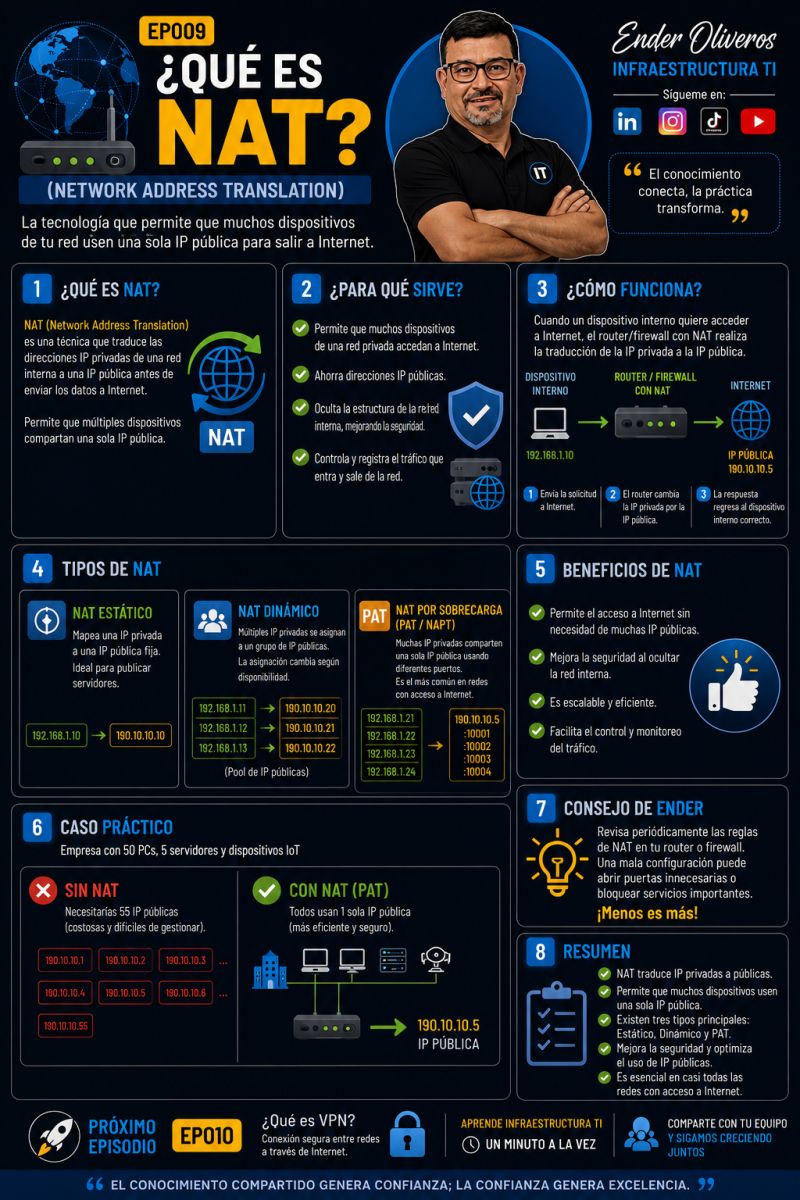
NAT modifica la información de origen o destino para permitir comunicación entre redes con distintos espacios de direcciones. El caso habitual es PAT, donde múltiples equipos comparten una IP pública mediante puertos.
Tipos y controles
NAT estático, dinámico y PAT resuelven necesidades distintas. La traducción no sustituye un firewall: las reglas deben limitar los servicios expuestos.
FAQ
¿NAT es lo mismo que seguridad?
No. Puede ocultar direccionamiento interno, pero la seguridad requiere reglas, segmentación, actualizaciones y monitoreo.
NAT, PAT y salida a Internet
NAT traduce direcciones entre redes. PAT permite que muchos dispositivos compartan una dirección pública diferenciando conexiones por puertos.
Ruta de trabajo
- El cliente inicia una conexión privada.
- El router o firewall crea una traducción.
- La solicitud sale con una dirección pública.
- La respuesta se devuelve a la sesión correcta.
Ejemplo empresarial
Una empresa con decenas de equipos puede utilizar una IP pública para navegación, manteniendo sus direcciones internas privadas.
Pregunta frecuente
¿NAT permite publicar cualquier servicio?
¿NAT permite publicar cualquier servicio? Solo si existe una regla explícita y segura; publicar no debe hacerse sin evaluar impacto.
NAT y el límite de la exposición
NAT resuelve la traducción entre direccionamientos, pero cada regla de publicación abre una posibilidad de acceso. La decisión debe evaluarse junto con firewall, segmentación y monitoreo.
| Elemento | Función | Ejemplo |
|---|---|---|
| NAT estático | Una IP privada a una pública | Servidor publicado |
| NAT dinámico | Pool de IP públicas | Salidas controladas |
| PAT | Muchas sesiones comparten una IP | Navegación empresarial |
| Port forwarding | Publicación por puerto | Servicio específico |
Checklist de operación
Documenta origen, destino, puerto, propietario, justificación, fecha de revisión y logs de la regla.