La diferencia
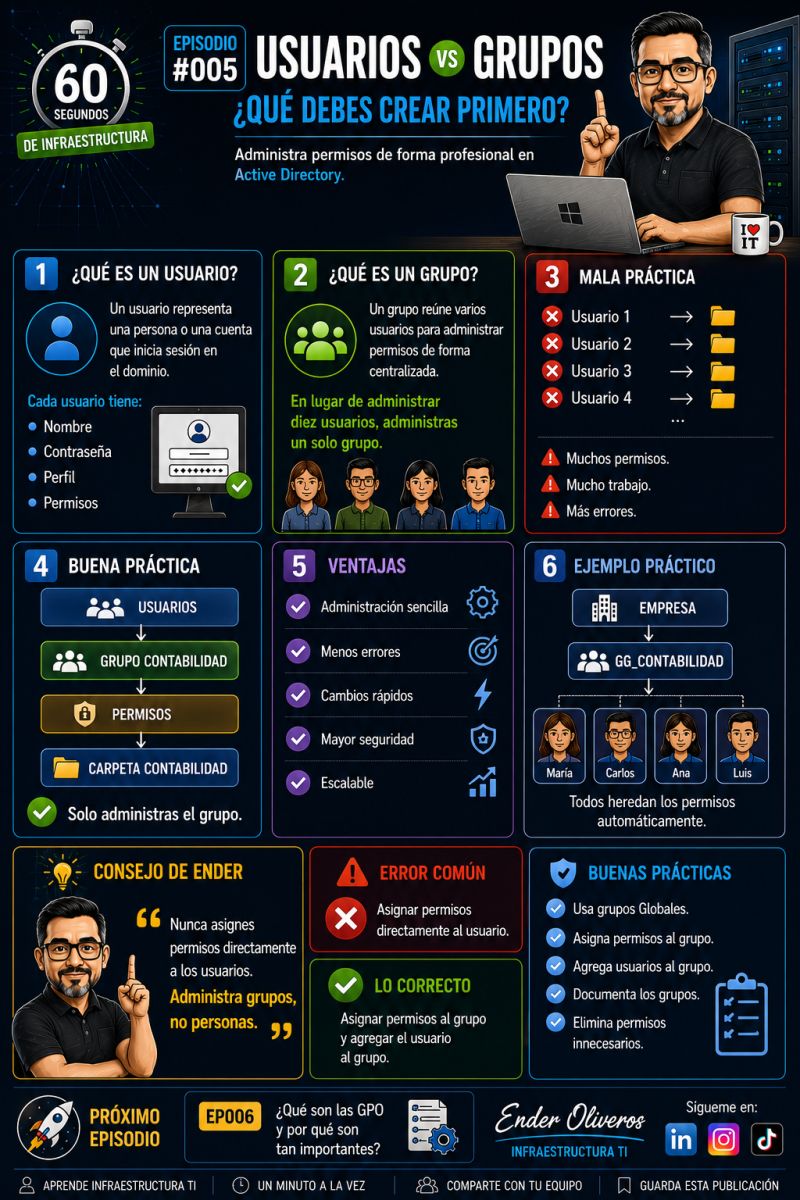
Un usuario representa una identidad que inicia sesión. Un grupo reúne identidades para administrar permisos de forma centralizada. La práctica recomendada es diseñar el grupo y sus permisos, y luego incorporar usuarios.
Ejemplo
Un grupo como GG_Contabilidad puede recibir acceso a una carpeta compartida. Cuando una persona entra al área, se agrega al grupo; al salir, se retira su membresía.
FAQ
¿Los grupos eliminan la necesidad de revisar permisos?
No. Facilitan la administración, pero las membresías y permisos deben revisarse periódicamente.
Modelo práctico de acceso
El usuario representa la identidad; el grupo representa una función o necesidad de acceso. Separar ambos conceptos simplifica la administración.
Ruta de trabajo
- Define la función o área.
- Crea el grupo de acceso.
- Asigna permisos al grupo.
- Agrega y retira usuarios según su situación laboral.
Ejemplo empresarial
Cuando Ana cambia de Contabilidad a Soporte, se actualizan sus membresías. No es necesario modificar cada carpeta si los accesos están bien modelados.
Pregunta frecuente
¿Qué ocurre si un usuario pertenece a dos grupos?
¿Qué ocurre si un usuario pertenece a dos grupos? Sus permisos efectivos combinan las membresías; por eso conviene auditar accesos acumulados.
De la identidad al permiso
La administración madura separa quién es la persona, qué función cumple y qué recurso necesita. Esa separación permite aplicar cambios de puesto sin dejar permisos antiguos.
| Elemento | Función | Ejemplo |
|---|---|---|
| Usuario | Identidad individual | Inicia sesión |
| Grupo de función | Rol o área | Agrupa personas con una necesidad común |
| Grupo de recurso | Acceso concreto | Recibe el permiso |
| Recurso | Carpeta o aplicación | Protege la información |
Checklist de operación
Usa mínimo privilegio, revisa cuentas inactivas, separa cuentas administrativas y registra aprobaciones.