Grupos y permisos
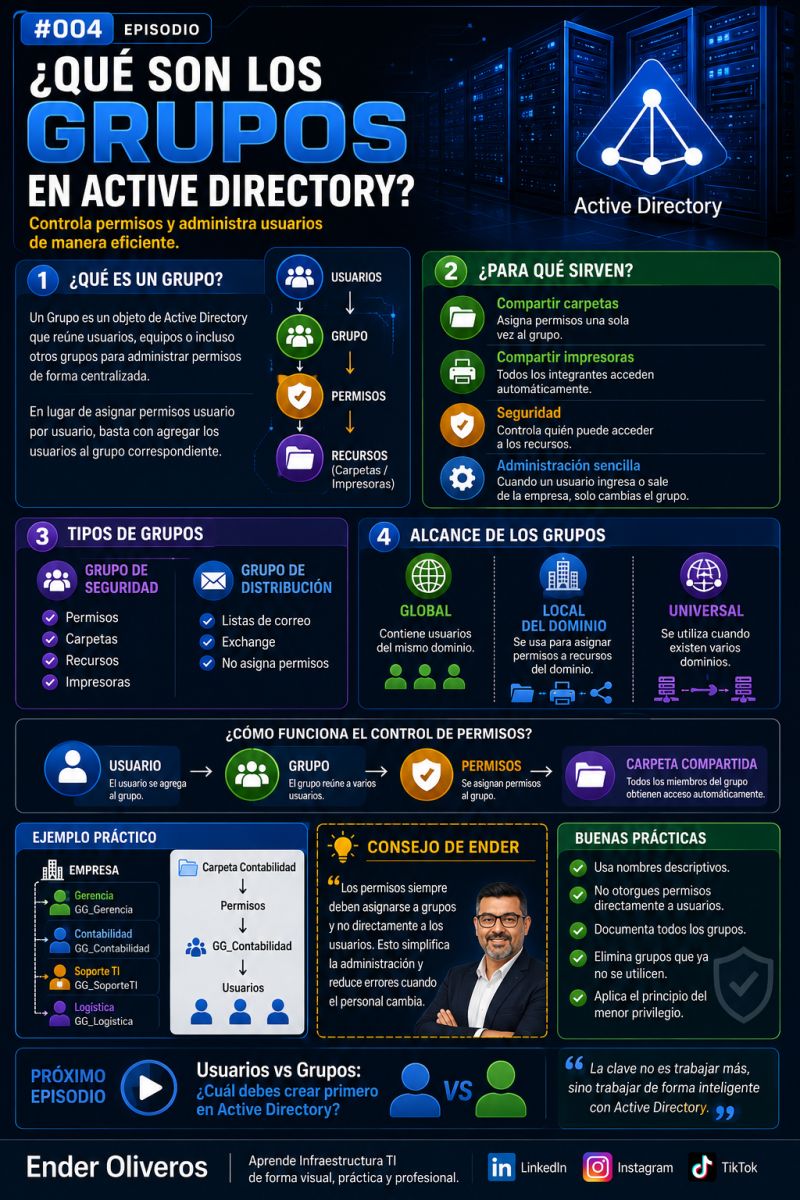
Un grupo reúne usuarios, equipos u otros grupos para administrar permisos de forma centralizada. En lugar de asignar cada permiso usuario por usuario, se asigna al grupo correspondiente.
Tipos y alcance
La planificación debe distinguir grupos de seguridad y distribución, además de alcances global, local de dominio y universal según el diseño del entorno.
FAQ
¿Se deben asignar permisos directamente a usuarios?
Como práctica general, conviene asignarlos a grupos y agregar usuarios a esos grupos, salvo excepciones documentadas.
Grupos, alcance y permisos
Los grupos permiten administrar acceso de forma colectiva. El diseño correcto evita asignar permisos usuario por usuario.
Ruta de trabajo
- Define el recurso y el nivel de acceso.
- Crea un grupo con nombre descriptivo.
- Agrega los usuarios autorizados.
- Revisa membresías y elimina accesos obsoletos.
Ejemplo empresarial
Para una carpeta de Contabilidad, el grupo GG_Contabilidad puede recibir modificación. Las personas entran o salen del grupo sin rehacer la ACL del recurso.
Pregunta frecuente
¿Un grupo puede contener otros grupos?
¿Un grupo puede contener otros grupos? Sí, pero la anidación debe documentarse para evitar permisos difíciles de rastrear.
Grupos como modelo de autorización
El grupo es la capa que conecta una identidad con un permiso. Un modelo ordenado permite cambiar personas sin reconstruir permisos en cada recurso.
| Elemento | Función | Ejemplo |
|---|---|---|
| Grupo de seguridad | Autorización | Carpeta, impresora o aplicación |
| Grupo de distribución | Comunicación | Correo o avisos |
| Global | Miembros del dominio | Agrupa usuarios de una función |
| Universal | Varios dominios | Escenarios con estructura distribuida |
Checklist de operación
Nombra grupos por función, documenta propietario, revisa miembros y elimina accesos heredados innecesarios.