Cuando una organización tiene pocos equipos, puede parecer suficiente crear cuentas y permisos manualmente. A medida que crece el número de usuarios, computadoras y recursos, ese método se vuelve difícil de controlar. Active Directory permite centralizar la identidad y aplicar una administración coherente.
1. ¿Qué es Active Directory?
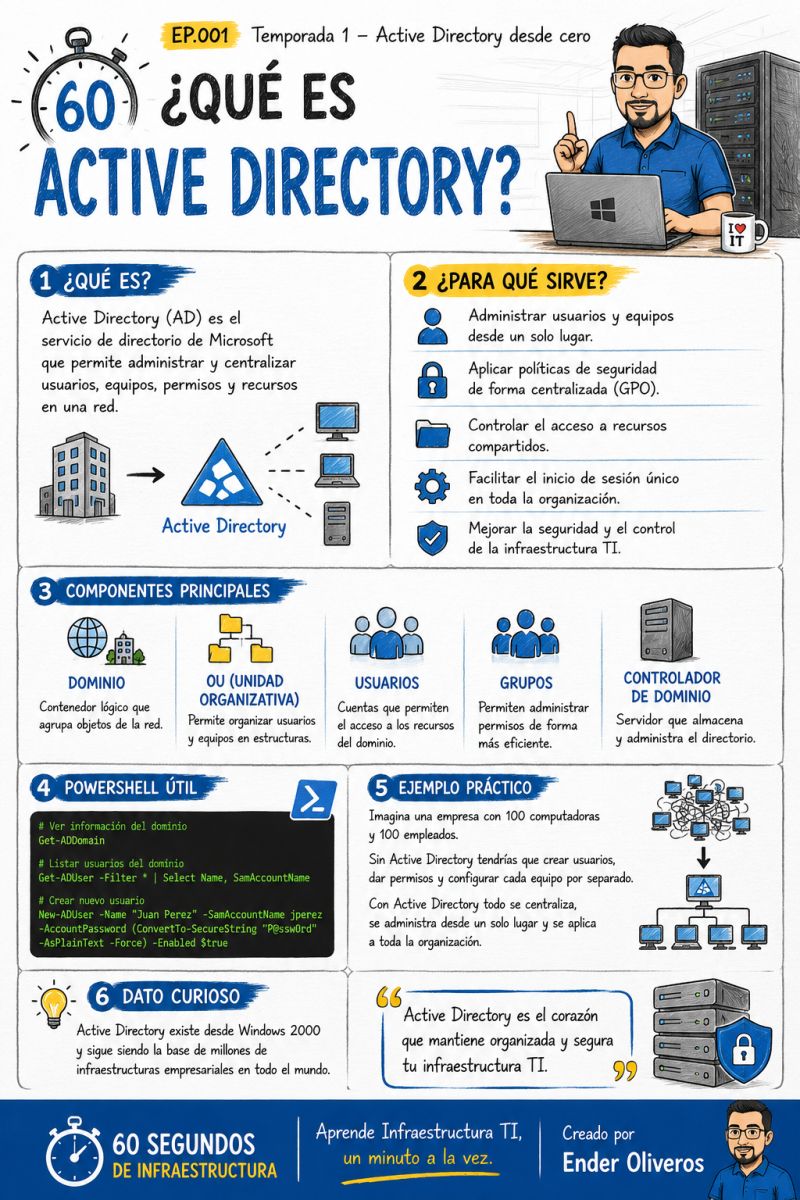
Active Directory (AD) es el servicio de directorio de Microsoft para redes Windows. Guarda información sobre objetos como usuarios, equipos, grupos y recursos, y permite que los servicios de la organización utilicen una identidad común.
Un dominio establece el límite administrativo y de autenticación. Cuando un usuario inicia sesión con una cuenta del dominio, el entorno puede validar su identidad y aplicar las políticas que correspondan a su usuario y a su equipo.
2. Componentes principales
| Componente | Qué representa | Para qué sirve |
|---|---|---|
| Dominio | Contenedor lógico de objetos | Define el ámbito de administración y autenticación |
| Usuario | Identidad de una persona o servicio | Permite iniciar sesión y acceder según permisos |
| Grupo | Conjunto de usuarios u objetos | Facilita asignar permisos de forma centralizada |
| Unidad Organizativa (OU) | Estructura lógica dentro del dominio | Organiza objetos y permite aplicar GPO o delegar administración |
| Controlador de dominio | Servidor que ejecuta los servicios del directorio | Participa en autenticación, directorio y replicación |
Estos elementos se relacionan. Una OU puede contener usuarios y equipos; un grupo puede recibir permisos; y el controlador de dominio responde a las solicitudes de autenticación del entorno.
3. ¿Por qué centralizar la administración?
Sin un directorio central, cada computadora puede terminar con cuentas locales, contraseñas y permisos distintos. Eso complica las altas y bajas, dificulta las auditorías y aumenta la posibilidad de mantener accesos que ya no corresponden.
- Administrar usuarios y equipos desde un punto central.
- Aplicar políticas de seguridad de forma uniforme.
- Controlar el acceso a carpetas y recursos compartidos.
- Facilitar el inicio de sesión en la organización.
- Mejorar la trazabilidad de cambios y responsables.
4. Relación con DNS y otros servicios
Active Directory depende de una configuración coherente de red. DNS permite localizar controladores de dominio y otros servicios; DHCP puede entregar parámetros de red a los clientes; y las GPO ayudan a aplicar configuraciones una vez que el equipo y el usuario están dentro del dominio.
Por eso, un problema de DNS puede manifestarse como un problema de inicio de sesión, aunque las credenciales sean correctas. El diagnóstico debe revisar evidencias y dependencias, no solo la pantalla de error.
5. PowerShell útil para comenzar
En un entorno autorizado, PowerShell permite consultar información y automatizar tareas. Estos ejemplos son ilustrativos; deben ejecutarse con la cuenta, permisos y laboratorio adecuados:
Get-ADDomain
Get-ADUser -Filter * | Select-Object Name,SamAccountName
Get-ADComputer -Filter * | Select-Object Name
New-ADUser -Name "Juan Perez" -SamAccountName jperez
Antes de automatizar altas o cambios, conviene validar nombres, OU de destino, convenciones, permisos y procedimiento de reversión.
6. Ejemplo empresarial
Imaginemos una empresa con cien computadoras y cien empleados. Sin Active Directory, cada equipo tendría que configurarse individualmente. Con un dominio, el área de TI puede crear identidades, organizar equipos por áreas, asignar grupos de permisos y aplicar políticas comunes.
- Se define el dominio y el diseño de OUs.
- Se crean usuarios y grupos según las áreas.
- Los equipos se incorporan al dominio con un procedimiento controlado.
- Los grupos reciben acceso a recursos compartidos.
- Las GPO aplican configuraciones de seguridad y operación.
- Las bajas y cambios se documentan y revisan.
El directorio no elimina la necesidad de respaldos, monitoreo ni control de cambios. Centraliza la operación, pero la calidad depende del diseño y de la disciplina administrativa.
7. Buenas prácticas y errores frecuentes
Buenas prácticas
- Definir convenciones de nombres.
- Diseñar OUs antes de crear objetos masivamente.
- Asignar permisos a grupos.
- Separar cuentas administrativas y de uso diario.
- Documentar responsables y cambios.
- Respaldar y probar la recuperación.
Errores frecuentes
- Usar cuentas administrativas para todo.
- Crear OUs sin una lógica operativa.
- Asignar permisos directamente a usuarios.
- Ignorar DNS y la sincronización horaria.
- No retirar cuentas de personas que ya no trabajan.
- Automatizar sin probar el alcance.
Preguntas frecuentes
¿Active Directory es lo mismo que Microsoft Entra ID?
No. Son servicios relacionados, pero Active Directory Domain Services administra un dominio Windows tradicional; Microsoft Entra ID es el servicio de identidad cloud de Microsoft.
¿Se necesita un servidor físico?
No necesariamente. El controlador de dominio puede ejecutarse en una máquina virtual adecuadamente diseñada y protegida.
¿Active Directory funciona sin DNS?
La resolución DNS correcta es un componente fundamental para localizar controladores y servicios del dominio.
¿Una OU concede permisos?
Una OU organiza objetos y puede servir para delegación y aplicación de GPO. Los permisos sobre recursos suelen asignarse mediante grupos.
Conclusión
Active Directory proporciona una base central para administrar identidades, equipos y recursos en redes Windows. Entender sus componentes y relaciones permite diseñar una infraestructura más ordenada, segura y administrable.
Continúa con la Temporada 1
El siguiente episodio explica DNS, el servicio que permite localizar equipos y servicios en la red.
Leer EP002 →